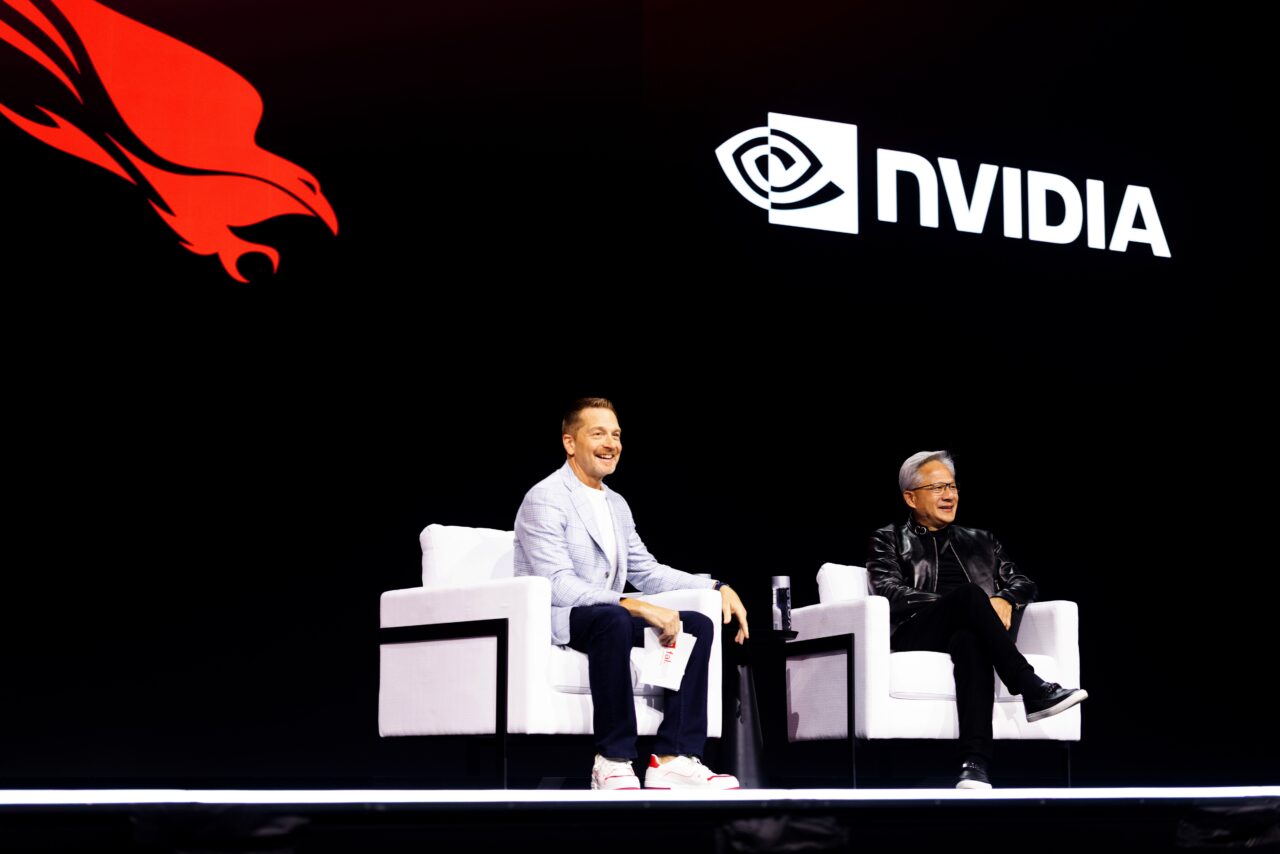
A frase mais importante da semana não veio de um laboratório a prometer um modelo maior. Veio da segurança: ataques automatizados exigem defesa automatizada. A 1 de setembro de 2026, durante a Fal.Con em Las Vegas, a CrowdStrike apresentou o SafeMind, uma família de modelos e harnesses para cibersegurança criada com a NVIDIA, e o Falcon Guardian, uma camada de detecção e resposta para agentes de IA em execução.
O anúncio oficial da CrowdStrike descreve o SafeMind como um sistema agente para defensores, assente em modelos NVIDIA Nemotron e em dados de telemetria Falcon, threat intelligence e resposta a incidentes. No mesmo dia, a empresa apresentou o Falcon Guardian, pensado para descobrir, inventariar, controlar e conter agentes de IA a partir do endpoint.
O que é exactamente o CrowdStrike SafeMind?
É uma tentativa de transformar modelos de IA em operadores de segurança especializados, não apenas em chatbots que explicam alertas. O sistema combina dois modelos: Red Tempest, orientado para encontrar caminhos de ataque, e Blue Solano, orientado para gerar e aplicar defesas. A página do Cyber Superintelligence Lab resume a lógica numa frase: o vermelho encontra a fraqueza, o azul fecha-a, e o sistema aprende.
Porque é que a NVIDIA entra nesta história?
Porque a cibersegurança agenteira pode tornar-se uma carga de computação pesada. A CrowdStrike diz que construiu os modelos com base em NVIDIA Nemotron, com a CoreWeave a fornecer cloud para treino e inferência. No blog da NVIDIA, Jensen Huang descreveu o momento como uma viragem: se os atacantes estão mais armados com IA, os defensores também precisam de sistemas capazes de operar à velocidade da máquina.

O que muda com o Falcon Guardian?
O Guardian trata os agentes de IA como software que corre em máquinas reais, com privilégios, ficheiros, ferramentas e consequências. A proposta é descobrir agentes conhecidos e sombra, ligar prompts e tool calls a acções no sistema, bloquear agentes não autorizados e reconstruir cadeias de execução quando algo corre mal. A diferença face a uma política escrita num portal é prática: controlo no local onde o agente executa.
É uma boa notícia para equipas pequenas?
Depende do acesso e do custo, mas a direcção interessa mesmo fora de grandes empresas. O relatório da CSO Online sublinha que o SafeMind cria um ciclo de prevenção, detecção e resposta com um gémeo digital do ambiente. Pequenas equipas talvez não usem a versão completa, mas a ideia vai espalhar-se: testar agentes em ambientes clonados antes de lhes dar permissões reais.
Qual é o risco de uma defesa tão autónoma?
O risco é confundir velocidade com autorização. Um agente defensivo que altera regras, isola máquinas ou mexe em identidades pode resolver incidentes depressa, mas também pode interromper trabalho legítimo se o contexto estiver errado. A promessa da CrowdStrike inclui harnesses, permissões, memória, routing de modelos e salvaguardas; o teste real será perceber se essas camadas criam confiança operacional, não apenas uma demonstração impressionante em palco.
Porque importa agora?
Porque os agentes de IA já não vivem apenas em demos. Eles abrem browsers, chamam APIs, editam ficheiros, consultam bases de dados e accionam workflows. Se essa autonomia entrar em empresas sem inventário e sem runtime enforcement, a superfície de ataque cresce depressa. O anúncio SafeMind/Guardian importa menos por resolver tudo hoje e mais por fixar a nova pergunta da cibersegurança: não basta proteger utilizadores e servidores; é preciso proteger também os agentes que actuam em nome deles.
glitch14tt 02/09/2026
jensen Huang pushing “Falcon Guardian” is a bold line. it sounds clean until u sit with it for a minute. is that a real description of the product or just the sentence that photographs well?..
chrisSpark 02/09/2026
fico preso em Jensen Huang ao lado de 2026. ou é aposta de ciclo ou a notícia vai à frente da confirmação. o próprio post deixa a dúvida — e mesmo assim o tom à volta soa a facto consumado!!
stoKAlstorm 02/09/2026
sobre CrowdStrike SafeMind: a defesa por IA entra em modo agente: o detalhe de 2026 é o que eu discutia a sério. Porque a cibersegurança agenteira pode tornar-se uma carga de computaãço pesada. isso é o facto que segura o artigo ou só o gancho?
benCore 02/09/2026
two things in here don't sit together for me. first: It is an attempt to turn AI models into specialized security operators, not just chatbots that explain alerts. then later: The most important sentence of the week did not come from a lab promising a larger model. which one is the actual story??
orbUSloot64 04/09/2026
o número de 2026 é que me travou, não o título. SafeMind fica no centro disto e o resto do artigo parece contexto. alguém lê isto da mesma forma ou estu a puxar demais?
xrui98 04/09/2026
@orbUSloot64 mostly with you. 2026 at NVIDIA is doing the heavy lifting in the piece though — that's the bit i'd stress-test first
xSora23 04/09/2026
@orbUSloot64 mostly with you. 2026 at NVIDIA is doing the heavy lifting in the piece though — that's the bit i'd stress-test first...
voidtx200 05/09/2026
@benCore maybe, but “automated attacks require automated defense” is where i get stuck. Guardian treats AI agents as software running on real machines, with privileges, files, tools, and…. feels like a different argument than yours...
mismil1421 05/09/2026
ok but 2026 vs 2026 in the same piece is a hell of a jmp. Falcon Guardian can look inevitable on paper and still be a rumor. which of those two figures do we actually trust?
nunrALglow70 05/09/2026
so Blue Solano on one side and Falcon Guardian on the oher, and then: Because agentic cybersecurity may become a heavy compute workload. that's a lot of moving parts for one post. who actually holds the leverage if this goes through? haha
benCore 06/09/2026
@glitch14tt sobre CrowdStrike SafeMind: a defesa por IA entra em modo agente: o detalhe 2026 é o que eu discutia, não o teu enquadramento. O Guardian trata os agentes de IA como software que corre em máquinas reais, com privilégios,…..
hetil334 06/09/2026
@benCore hm — 2026 at SafeMind is the paragraph i'd fight over. what happens to your read if that number gets revised?...
dawtil819 06/09/2026
@mismil1421 concordo na vibe. 2026 na Blue Solano é que faz o traalho pesado no texto — é isso que eu stress-testava primeiro.
mel815C 07/09/2026
@orbUSloot64 mostly wiith you. 2026 at Blue Solano is doing the heavy lifting in the piece though — that's the bit i'd stress-test first
hawk225PT 07/09/2026
@hetil334 maybe, but “SafeMind” is where i get stuck. Guardian treats AI agents as software running on real machines, with privileges, files, tools, and…. feels like a different argument than yours.
xSam23 07/09/2026
@mismil1421 conccordo na vibe. 2026 na Blue Solano é que faz o trabalho pesado no texto — é isso que eu stress-testava primeiro.
sara55TV 07/09/2026
NVIDIA under “Is this good news for small teams?” is the angle i didn't expect. the rest of the article can argue about timing; that section is the actual claim. does it hold if you ignore the hype paragraph at the top?
diantx7555 07/09/2026
@nunrALglow70 tu falas timing; eu falava estrutura. NVIDIA Nemotron e SafeMind na mesma história — O Guardian trata os agentes de IA como software que corre em máquinas reais,com privilégios,…. são muitas peças móveis
joaKXping17 08/09/2026
ok mas 2026 e 2026 no mesmo texto é um salto enorme. uma destas figuras está a fazer trabalho a mais. em qual é que acreditamos à séria?
omi434Z 09/09/2026
então Falcon Guardian de um lado, SafeMind do outo, e depois: É uma tentativa de transformar modelos de IA em operadores de segurança especializados, não apenas em chatbots que explicam…. são peças a mais para um único argumento. quem fica com a alavanca se isto avançar?
brunoLag 09/09/2026
ok but 2026 vs 2026 in the same piece is a hell of a jump. SafeMind can look inevitable on paper and still be a rumor. which of those two figures do we actually trust?
ion133P 09/09/2026
“SafeMind” plus 2026 in the same breath is doing a lot of work. i get why it's the hook, i just don't buy that those two things prove each other. am i missing a paragraph or is that the wholle argument??
nyx401x 09/09/2026
@nunrALglow70 hm — 2026 na NVIDIA Nemotron é o parágrafo que eu discutia. o teu read aguenta se esse número mudar?
chrSKidash29 10/09/2026
então SafeMind de um lado, NVIDIA Nemotron do outro, e depois: Porque a ciersegurança agenteira pode tornar-se uma carga de computação pesada. são peças a mais para um único argumento. quem fica com a alavanca se isto avançar?..
filipe255R 10/09/2026
@dawtil819 fair, and “Red Tempest” is the line i'd keep. CrowdStrike announced SafeMind and Falcon Guardian on September 1, combining Red Tempest/Blue…. if that slips, both our reads wobble
guinode9102 10/09/2026
@filipe255R hm — 2026 at NVIDIA Nemotron is the paragraph i'd fight over. what happens to your read if thta number gets revised? lol
vik33R 10/09/2026
@xSam23 não tenho a certeza de que seja isso que o post diz. É uma tentativa de transformar modelos de IA em operadores de segurança especializados, não apenas…. o ponto de NVIDIA Nemotron é que eu empurrava
andre75GG 11/09/2026
the 2026 number is what actually stopped me, not the headline. Blue Solano is at the center of this and the rest of the piece feels like context around it. does anyone else read it that way or am i stretching it?
rita29PT 11/09/2026
@omi434Z hm — 2026 at Red Tempest is the paragraph i'd fight over. what happens to your read if that number gets revised?
storm455z 11/09/2026
há duas frases aqui que não me cabem na mesma história. uma: O Guardian trata os agentes de IA como software que corre em máquinas reais, com privilégios, ficheiros, ferramentas e…. depois: É uma tentativa de transformar modelos de IA em operadores de segurança especializados, não apenas em…. qual é o post a sério?
storfr1996 11/09/2026
@mismil1421 fair, and “Red Tempest” is the line i'd keep. It is an attempt to turn AI models into specialized security operators, not just chatbots that…. if tht slips, both our reads wobble tbh
emberRift 12/09/2026
@benCore maybe, but “automated attacks require automated defense” is where i get stuck. Because agentic cybersecurity may become a heavy compute workload. feels like a different argument than yours.
brunoLag 12/09/2026
falcon Guardian under “Is this good news for small teams?” is the angle i didn't expect. the rest of the article can argue about timing; that section is the actual claim. does it hold if you ignore the hype paragraph at the top?
martaDelay8231 12/09/2026
o número de 2026 é que me travou, não o título. Cyber Superintelligence Lab fica no centro disto e o resto do artigo parece contexto. alguém lê isto da mesma forma ou estou a puxar demais?!!
frorALshade 12/09/2026
nVIDIA Nemotron em “Porque é que a NVIDIA entra nesta história?” foi o ângulo que não esperava. o resto pode ser timing; essa secção é a tese. aguenta se ignorarmos o hype do início?
ember887zz 12/09/2026
@xSora23 re CrowdStrike SafeMind: AI Defense Moves Into Agent Mode: the 2026 detail is what i'd argue about, not ur framing. Because aggentic cybersecurity may become a heavy compute workload
sol39V 12/09/2026
a frase mais importante da semana não veio de um laboratório a prometer um modelo maior. ok, mas depois aparece 2026 e a escala muda. é essa figura que eu queria ver desmontada — o resto parece contexto à volta lol
gliFRshift 12/09/2026
re CrowdStrike SafeMind: AI Defense Moves Into Agent Mode: the 2026 detail is the part i'd actually argue about. Because agentic cybersecurity may become a heavy compute workloadd. is that the real load-bearing fact or just the hook?
mismil1421 12/09/2026
@filipe255R duas coisas aqui não me cabem juntas. A frase mais importante da semana não veio de um laboratório a prometer um modelo maior. depois: A CrowdStrike anunciou a 1 de setembro o SafeMind e o Falcon Guardian, juntando modelos…. em qual te firmas?
misNLorb 12/09/2026
@dawtil819 pode ser, e “ataques automatizados exigem defesa automatizada” é a frase que eu mantinha. A CrowdStrike anunciou a 1 de setembro o SafeMind e o Falcon Guardian, juntando modelos Reed…. se isso falhar, os dois reads abanam.
frag843T 12/09/2026
re CrowdStrike SafeMind: AI Defense Moves Into Agent Mode: the 2026 detail is the part i'd actually argue about. CrowdStrike announced SafeMind and Falcon Guardian on September 1, combining Red Tempest/Blue Solano models, NVIDIA Nemotron,…. is that the real load-bearing fact or just the hook?
guinode9102 12/09/2026
i keep coming back to Jensen Huang next to 2026. that's either a once-in-a-cycle bet or a journalist getting ahead of the confirmation. the post even flgas that it isn't fully confirmed, which makes the certainty in the comments kinda funny
xOrb66 12/09/2026
há duas frases aqui que não me cabem na mesma história. uma: É uma tentativa de transformar modelos de IA em operadores de segurança especializados, não apenas em chatbots que explicam…. depois: O Guardian trata os agentes de IA como software que corre em máquinas reais, com privilégios, ficheiros,…. qual é o post a sério?
maridrift162 13/09/2026
“Red Tempest” mais 2026 no mesmo fôlego é muito gancho. percebo o lead, não compro que uma coisa prove a outra. falta um parágrafo ou é mesmo só isto?? haha
ren32zz 13/09/2026
ok but 2026 vs 2026 in the same piece is a hell of a jump. Red Tempest can look inevitable on paper and still be a rumor. which of those two figures do we actually trust?
miguel283x 13/09/2026
@misNLorb em “Porque importa agora?” o detalhe 2026 é o que me importa. o rseto parece encenação à volta dessa figura
storm455z 13/09/2026
@frorALshade em “É uma boa notícia para equipas pequenas?” o detalhe 2026 é o que me importa. o resto parece encenação à volta desa figura.
lupal176 14/09/2026
fico preso em Jensen Huang ao lado de 2026. ou é aposta de ciclo ou a notícia vai à frente da confirmação. o próprio post deixa a dúvida — e memso assim o tom à volta soa a facto consumado